05Laboratoire d'infrastructure
Infrastructure virtualisée & sécurité réseau
Un environnement Proxmox VE hébergeant outils de supervision et laboratoires de test isolés — segmenté, filtré et accessible uniquement par tunnels chiffrés.
- PlateformeProxmox VE
- IsolationVLAN · SDN · pare-feu
- AccèsVPN · bastion
| Rôle | Architecture, segmentation réseau, contrôle d'accès et automatisation |
|---|---|
| Contexte | Laboratoire d'infrastructure |
| Technologies |
- 01Utilisateur distantinvité ou admin
- 02Tunnel VPNoverlay WireGuard
- 03Bastionidentité & accès
- 04SDN ProxmoxVLAN · pare-feu
- 05VMsupervision · labos
Plateforme
Un environnement Proxmox VE héberge la supervision et des environnements de test isolés : les expérimentations ne touchent jamais les services en production.
Segmentation
- Segmentation VLAN et zones SDN Proxmox.
- Règles de pare-feu et politiques strictes entre VM.
Accès distant
Accès chiffré par tunnels VPN. Un collaborateur extérieur peut obtenir un accès sans jamais voir le réseau interne ni les outils d'administration : un bastion gère l'identité et l'accès SSH et web, tandis qu'un overlay WireGuard séparé transporte le trafic. Contrôle d'accès et flux réseau sont deux couches indépendantes — chacune bloque à elle seule.
Automatisation
Provisionnement scripté en Bash : les environnements se reconstruisent à l'identique à chaque fois.
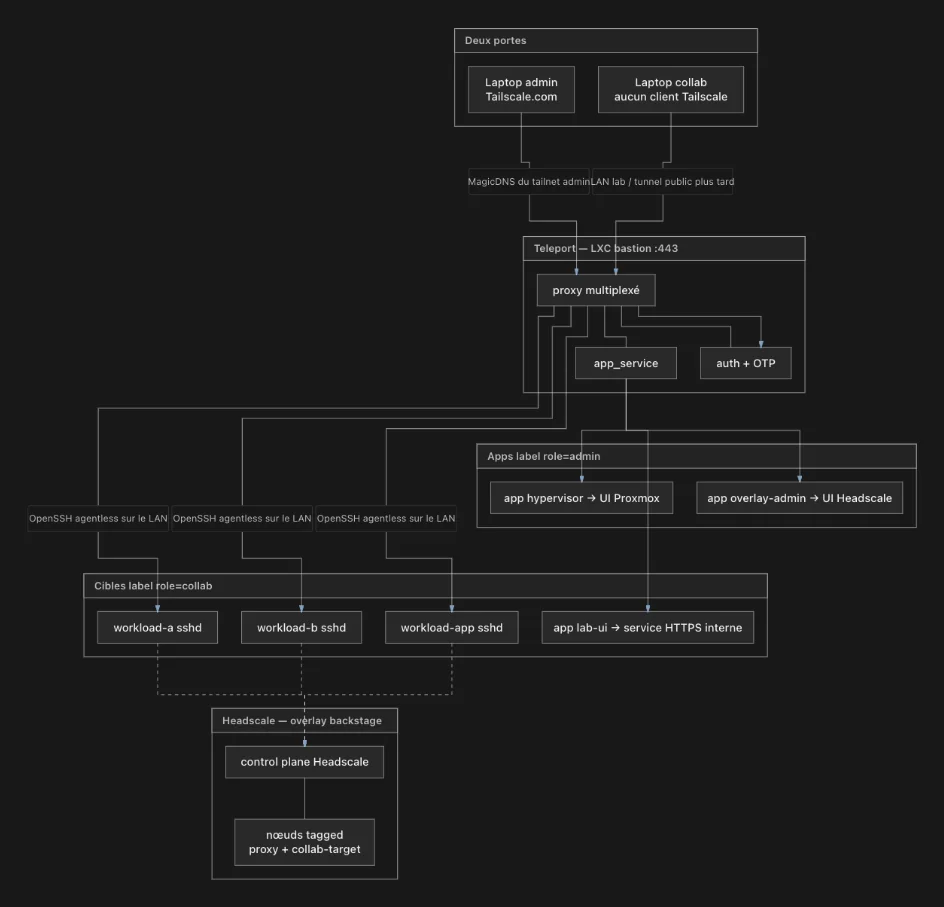
Accès Zero Trust à deux plans
Le besoin : ouvrir l'environnement Proxmox à un collaborateur externe sans lui donner de visibilité sur le réseau interne ni sur les outils d'administration — tout en gardant un accès admin complet, et sans reconstruire l'existant.
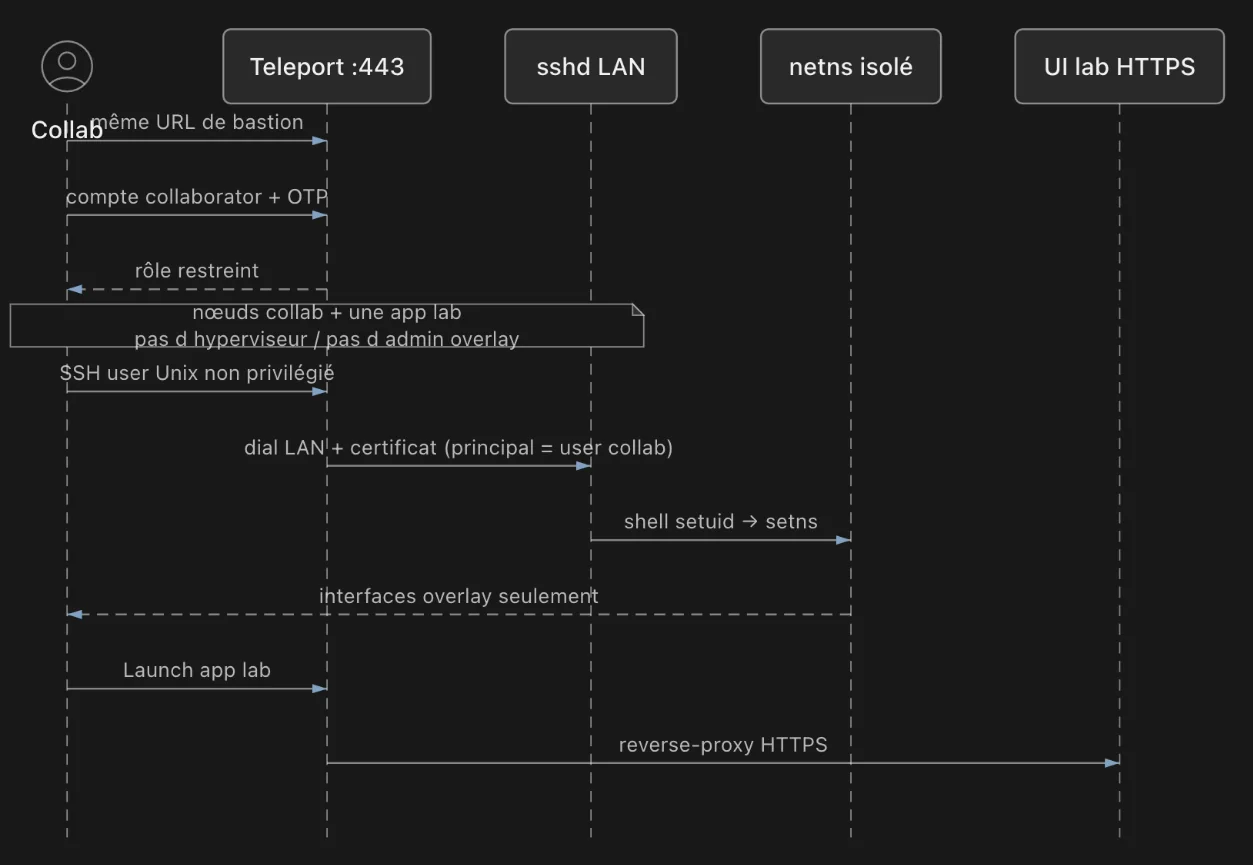
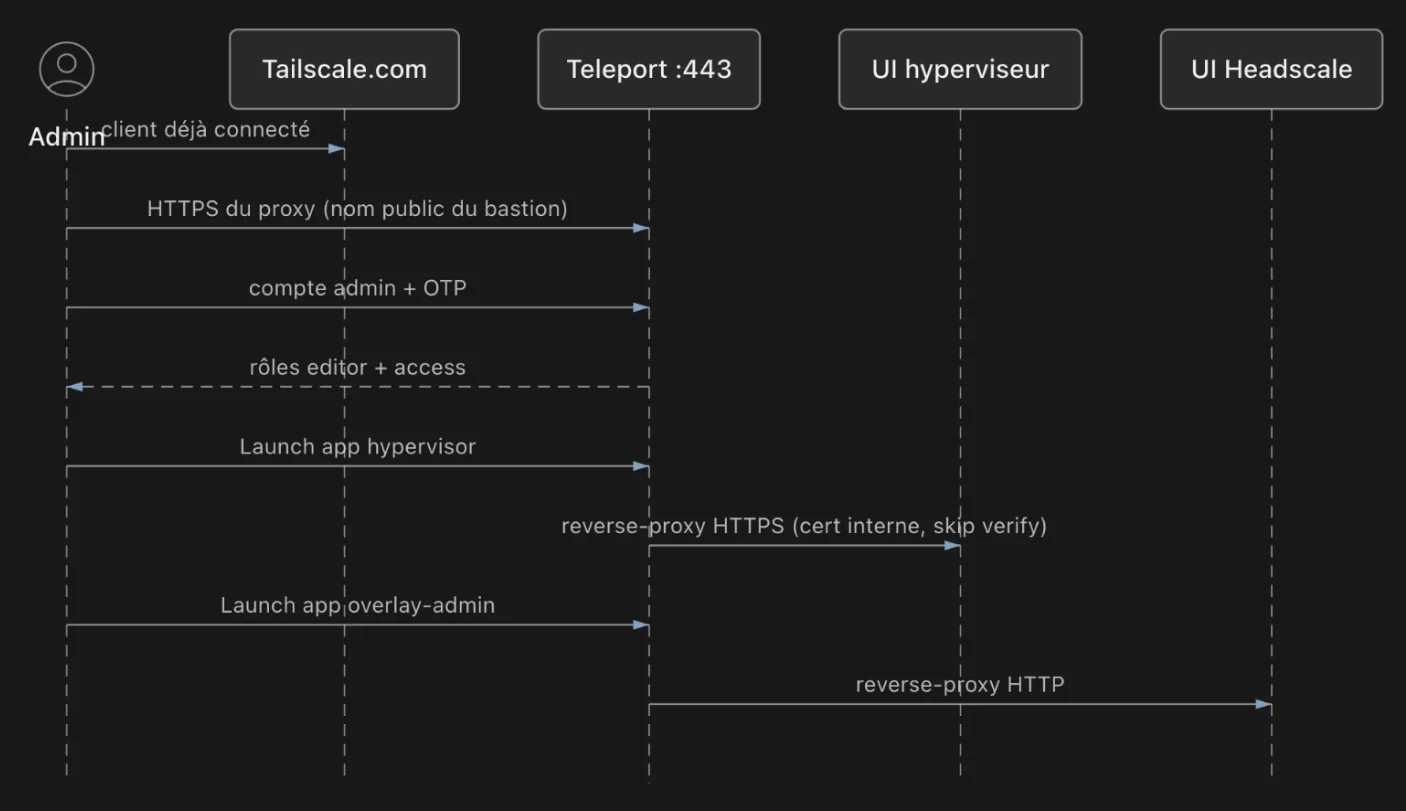
Teleport sert de bastion d'identité (authentification, accès SSH et applications web) et Headscale fournit un réseau privé invisible pour le collaborateur, qui se connecte uniquement via Teleport sans installer aucun client réseau. Mon propre accès admin via Tailscale reste inchangé.
Points techniques clés
- Deux réseaux overlay coexistent sur la même machine sans se perturber, grâce à une configuration dédiée qui évite tout conflit.
- Isolation stricte : le compte collaborateur n'a aucune route vers le réseau local, seulement vers l'overlay chiffré WireGuard.
- Accès SSH sans agent à déployer, compatible avec des systèmes légers comme Alpine Linux.
- Deux couches indépendantes : contrôle des accès applicatifs (RBAC Teleport) et contrôle des flux réseau (Headscale) — chacune peut bloquer un accès même si l'autre est mal configurée.
- Segmentation renforcée par le SDN de Proxmox.
Résultat
Le collaborateur n'accède qu'aux ressources explicitement autorisées — applications web et accès SSH ciblés — sans aucune visibilité sur l'hôte ni sur le réseau d'administration, et sans impact sur mon propre accès.
En pratique chez MESEA
Les mêmes pratiques servent au quotidien chez MESEA sur l'infrastructure de supervision de la LGV : clusters Proxmox VE (VM, conteneurs LXC, stratégies de sauvegarde), adressage IP, VPN et segmentation VLAN, passerelles OT / IT, et scripts Python et Bash pour le déploiement et la supervision.